
Installeer de app
How to install the app on iOS
Follow along with the video below to see how to install our site as a web app on your home screen.
Opmerking: This feature may not be available in some browsers.
Je gebruikt een verouderde webbrowser. Het kan mogelijk deze of andere websites niet correct weergeven.
Het is raadzaam om je webbrowser te upgraden of een browser zoals Microsoft Edge of Google Chrome te gebruiken.
Het is raadzaam om je webbrowser te upgraden of een browser zoals Microsoft Edge of Google Chrome te gebruiken.
Het Grote AutoWeek Offtopic-topic! - Terug van ver weggezakt…
- Onderwerp starter Jay DoubleYou
- Startdatum
-
- Tags
- offtopic topic

Carkiller
Petrolhead
Ja, en je bent nog welkom ook.Ik weet precies waar jouw huis staat....CK.

JL86
Petrolhead
Ja goed, dat schrijf ik nu hier, maar niet verder op andere paginas wel?2 hints die juist helpen met vinden. Nieuw huis, maand geleden ingetrokken. Dat is al te veel en onnodige informatie.
 . Of ben jij mijn hacker haha! Ik zal de volgende keer schrijven, omgeving Europa.
Carkiller
Petrolhead
Ik zou hoogstens een biertje bij je komen drinken, maak je geen zorgen.Ja goed, dat schrijf ik nu hier, maar niet verder op andere paginas wel?
Nico GTR kent me persoonlijk, nog wel meer mensen hier. Ik heb geen verstand van hacken, alleen een goed geheugen voor wat er gezegd of geschreven is. En ik vind het heel naar voor je wat er rond die hacker gebeurt is.
JL86
Petrolhead
Yes sir! Maar nu we het toch over autos hebben! Mijn Corvette wordt vandaag bij de dealer opgehaald. Ik heb gevraagd of ie een foto wil maken als ie op de trailer staat, fingers crossed dat ie dat niet vergeet hehe. Dus onderweg naar de haven in New York, en dan de komende dagen de boot op?
Mijn Corvette wordt vandaag bij de dealer opgehaald. Ik heb gevraagd of ie een foto wil maken als ie op de trailer staat, fingers crossed dat ie dat niet vergeet hehe. Dus onderweg naar de haven in New York, en dan de komende dagen de boot op?
Carkiller
Petrolhead
En dan 2 weken varen...Yes sir! Maar nu we het toch over autos hebben!
Carkiller
Petrolhead
Ik krijg op Facebook reclame om mijn radioactieve afval op te laten halen.
Wat moet ik getypt hebben dat ze die advertentie aan me koppelen...
Wat moet ik getypt hebben dat ze die advertentie aan me koppelen...

JL86
Petrolhead
Als je het zo presenteert wordt het wel makkelijk wellicht lol. OMG, zet mij aan het denken...!Oke ik moet de L nog....dan heb ik een nieuwbouwhuis in P....in Zwitserland, met een Corvette voor de deur. Daar zal vast wel 1 op de 10.000 zijn.
JL86
Petrolhead
Ramen ook niet?Ik weet trouwens niet meer wie dat schreef hier, maar kunststof kozijnen en isolatie is in de winter vast leuk, maar nu blijft het warm in huis. En door de regen kan ik geen deuren open zetten...
AutoWeter
Asfaltkampioen
Volgens mij was ik degene die dat zei...Ik weet trouwens niet meer wie dat schreef hier, maar kunststof kozijnen en isolatie is in de winter vast leuk, maar nu blijft het warm in huis. En door de regen kan ik geen deuren open zetten...
Hier hetzelfde probleem, niet door de regen momenteel (die paar spetters veeg ik indien nodig wel van de vensterbank af), maar door de kat die anders naar buiten wil...
Het enige raam dat ik kan openzetten is 1 van de slaapkamerramen. Deur dicht, bovenlicht uit het deurkozijn gehaald zodat het kan doorstromen. De rest zit of dicht ivm geen hor, of staat op kiepstand. (icm een kat normaal niet veilig, maar deze kunnen niet ver genoeg open daarvoor.
Nu 3 dagen later begint het eindelijk enigszins af te koelen in huis...
Maar het is een combinatie van factoren die dat veroorzaakt. niet alleen het glas of de kozijnen. Als de rest van het huis ook niet meer kan ademen/te sterk geisoleerd is of bijvoorbeeld een betonplaat als dak heeft (waar veel warmte in gaat zitten) dan heb je al snel dat de warmte niet meer weg kan als het eenmaal in huis zit.
Veelvoorkomend probleem tegenwoordig, vooral bij appartementen en "0 op de meter woningen"
In de winter te koud door slechte blokverwarming (ik heb een eigen cv en hoef niet eens te stoken doordat alle buren denken dat het zomer moet zijn in huis), In de zomer een sauna door teveel warmte-opslag en te weinig zonwering en afkoel-mogelijkheden (er zijn zelfs appartementen waarvan geen enkel raam open kan)
Magnifieke malloot
Petrolhead
Oei, toch weer eens even Pwned gecontroleerd en nu vind ik een hack. Post via telegram, niet heel fijn... eens even zien welke actie ik ga ondernemen.
Carkiller
Petrolhead
In woonkamer alleen roosters die open kunnen, niet de ramen. Deur kan uiteraard ook open en daar zit een hor in.Heh ik snap hem niet, wat bedoel je met roosters? Heb je geen gewone kant/kiep ramen of schuifpuien of iets dergelijks?
Carkiller
Petrolhead
Wat was de "breach" tekst?Oei, toch weer eens even Pwned gecontroleerd en nu vind ik een hack. Post via telegram, niet heel fijn... eens even zien welke actie ik ga ondernemen.
Magnifieke malloot
Petrolhead
Combolists Posted to Telegram: In May 2024, 2B rows of data with 361M unique email addresses were collated from malicious Telegram channels. The data contained 122GB across 1.7k files with email addresses, usernames, passwords and in many cases, the website they were entered into. The data appears to have been sourced from a combination of existing combolists and info stealer malware.Wat was de "breach" tekst?
Compromised data: Email addresses, Passwords, Usernames
Er stond nog een link in de tekst
Magnifieke malloot
Petrolhead
Ja probleem is alleen dat ik niet weet waar ik het precies moet wijzigen, want het is een combolist. Er zijn veel accounts, moet ik alles nalopen waar ik mijn outlook gebruik... heb al even gekeken bij mijn outlook online. Wel veel "aanvallen", maar nooit het juiste wachtwoord...Dus wachtwoord wijzigen en je bent klaar.
Magnifieke malloot
Petrolhead
Zover ik weet, heb ik nog nooit iets met Telegram gedaan. Ik heb dus ook geen idee wat nu verstandig is, maar ik zal in ieder geval mijn outlook aanpassenDan heb je wellicht geen "malicious Telegram channels" bezocht.
Carkiller
Petrolhead
Vergeten?Het kan opzich nooit kwaad om regelmatig je wachtwoorden te wijzigen natuurlijk
Carkiller
Petrolhead
Ik heb nu een tijdje de mechanische ventilatie aan staan, lijkt te helpen.Volgens mij was ik degene die dat zei...
Hier hetzelfde probleem, niet door de regen momenteel (die paar spetters veeg ik indien nodig wel van de vensterbank af), maar door de kat die anders naar buiten wil...
Het enige raam dat ik kan openzetten is 1 van de slaapkamerramen. Deur dicht, bovenlicht uit het deurkozijn gehaald zodat het kan doorstromen. De rest zit of dicht ivm geen hor, of staat op kiepstand. (icm een kat normaal niet veilig, maar deze kunnen niet ver genoeg open daarvoor.
Nu 3 dagen later begint het eindelijk enigszins af te koelen in huis...
Maar het is een combinatie van factoren die dat veroorzaakt. niet alleen het glas of de kozijnen. Als de rest van het huis ook niet meer kan ademen/te sterk geisoleerd is of bijvoorbeeld een betonplaat als dak heeft (waar veel warmte in gaat zitten) dan heb je al snel dat de warmte niet meer weg kan als het eenmaal in huis zit.
Veelvoorkomend probleem tegenwoordig, vooral bij appartementen en "0 op de meter woningen"
In de winter te koud door slechte blokverwarming (ik heb een eigen cv en hoef niet eens te stoken doordat alle buren denken dat het zomer moet zijn in huis), In de zomer een sauna door teveel warmte-opslag en te weinig zonwering en afkoel-mogelijkheden (er zijn zelfs appartementen waarvan geen enkel raam open kan)
AutoWeter
Asfaltkampioen
Regelmatig wachtwoorden wijzigen, overal een ander gebruiken, en vooral ingewikkelde wachtwoorden met random cijfers, (lees)tekens, letters, hoofdletters door elkaar. Iets wat je zelf niet eens kan onthouden en hooguit in een bestandje met een rare naam diep in je mappen verstopt op je computer of gewoon fysiek op papier hebt staan. Passwordmanagers kunnen handig zijn maar ook dat wachtwoord moet op dezelfde manier gemaakt zijn.
Enige tijd geleden waren er bij bekende Nederlandse webshops wat datalekken geweest, sindsdien pas ik alles met enige regelmaat aan en zo random mogelijk...
Ook een goeie methode is het aanmaken van alias-email adressen en voor elke shop of site een apart alias te gebruiken. Dan weet je ook precies waar het lek zit en welk wachtwoord je kunt veranderen.
De Dude
Petrolhead
Ik heb een alias e-mail voor de minder grote websites. Amazon bijv heb ik genoeg vertrouwen .
Ik heb sinds jaar of twee overal random wachtwoorden en wissel om de zoveel tijd van ww. Ik onthou die ook niet muv 3 cruciale, ze staan verder wel allemaal opgeslagen in een beveiligde betaalde app.
Ik heb sinds jaar of twee overal random wachtwoorden en wissel om de zoveel tijd van ww. Ik onthou die ook niet muv 3 cruciale, ze staan verder wel allemaal opgeslagen in een beveiligde betaalde app.
Laatst bewerkt:
JL86
Petrolhead
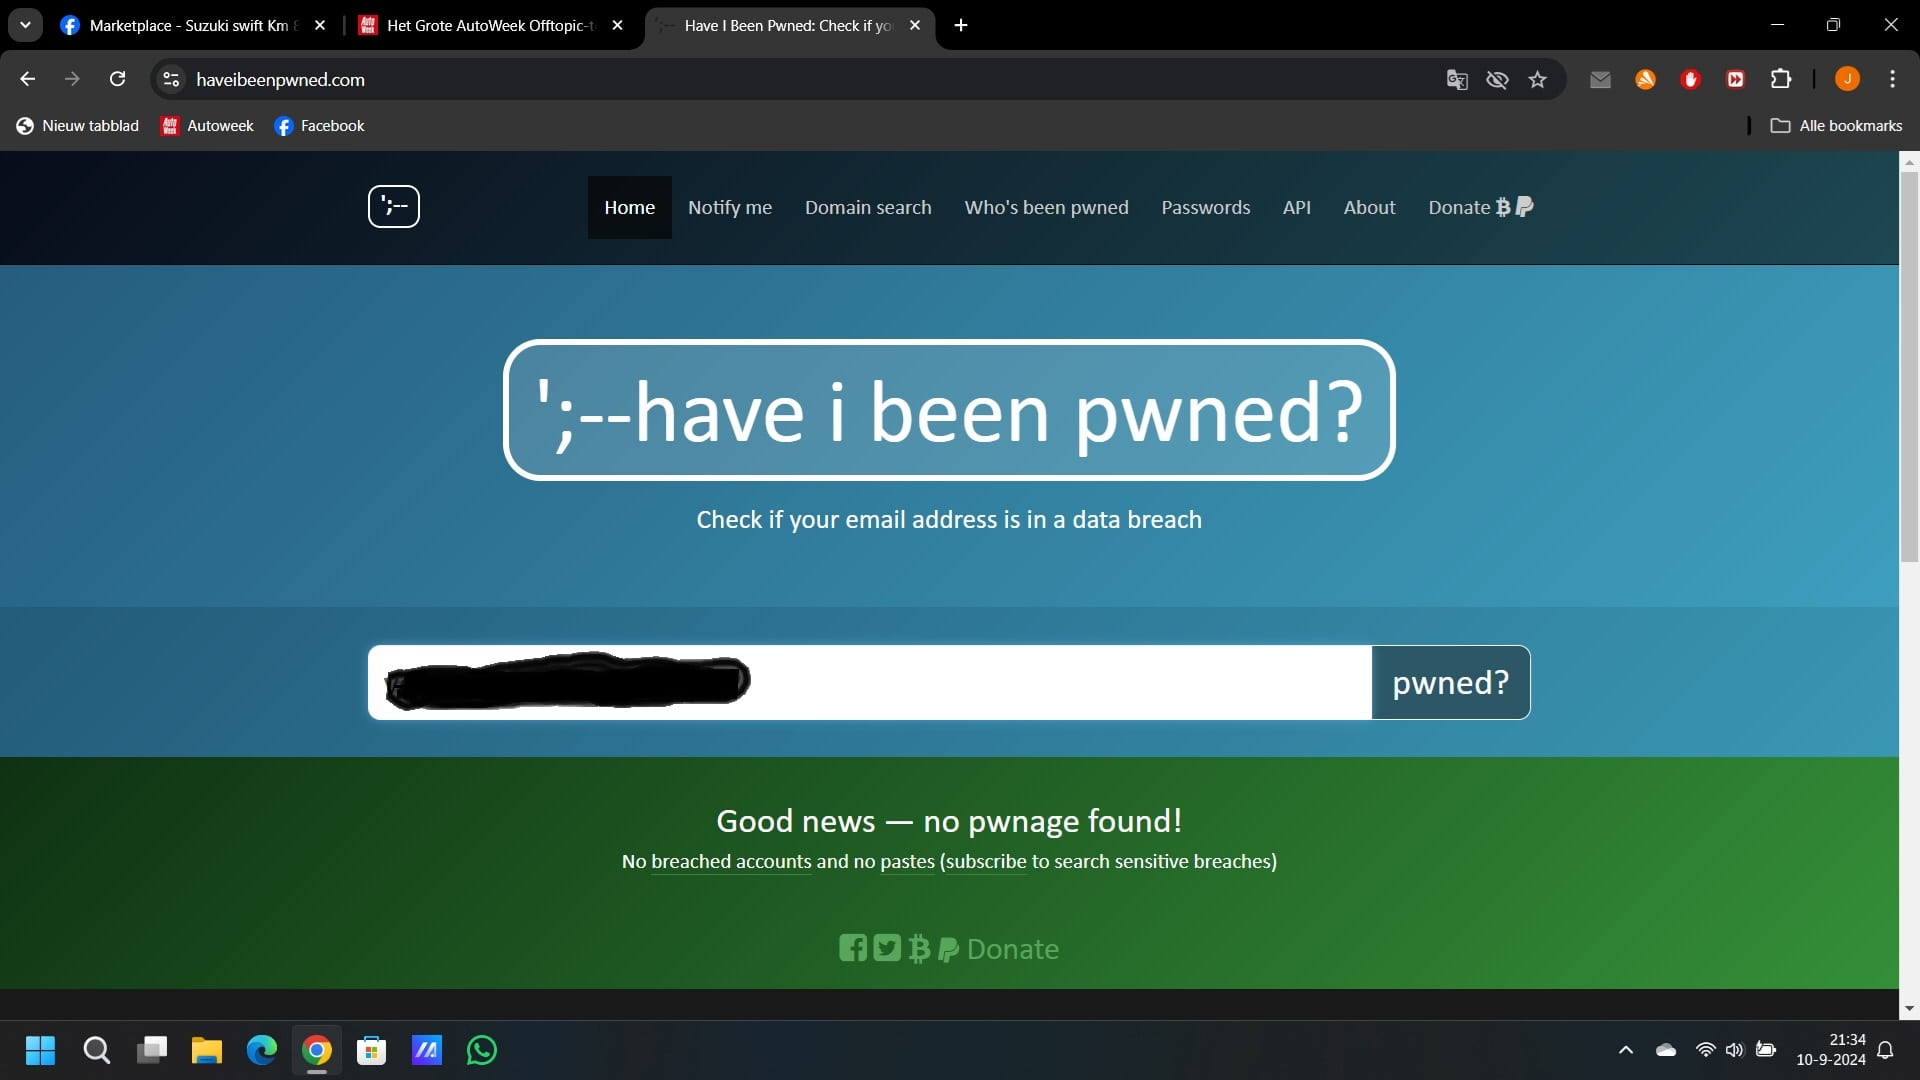
Oh no — pwned!
Pwned in 3 data breaches and found no pastesLekker dan, verklaard een hoop waarom ik maandelijks hackers op de koffie heb
De Dude
Petrolhead
Jazeker. 0 breachesMooie maatregelen allemaal, maar de check bij Pwned gedaan?
Groen is goed, als ze daar iets vinden niet, wat voor maatregelen je ook neemt.
AutoWeter
Asfaltkampioen
Dat heb je mis.Mooie maatregelen allemaal, maar de check bij Pwned gedaan?
Groen is goed, als ze daar iets vinden niet, wat voor maatregelen je ook neemt.
Dit soort sites geeft voornamelijk aan of je e-mail adres in een lijst voorkomt.
Afhankelijk van hoe oud je e-mail adres is kan daar best een hoop "ellende" op die websites boven komen wat allang geen relevante informatie meer bevat.
Het kan ook lauter het e-mail adres zijn wat ergens in een lijst staat.
En dat kan ook komen doordat er legaal wat doorverkocht is via een onbetrouwbare databroker vanuit ik noem maar wat, facebook of dpg media.
Dus ja het is vervelend als er iets recents staat, en dan moet je direct actie ondernemen door bijvoorbeeld een nieuw wachtwoord te gebruiken bij diverse websites waar je dat mail adres gebruikt. Maar het is niet zo dat je na maatregelen nog steeds dezelfde mate van vatbaar bent voor het feit dat je mail adres ergens op een lijst staat.
Veel sites die weten van een lek bij hun, zullen ook je wachtwoord al gereset hebben trouwens.
Veel van dat soort lijsten wordt gebruikt om phishingmails te sturen van afrikaanse prinsen, Banken waar je zelf geen klant van bent, vunzige webcam-opnemers die dat schijnbaar zonder webcam kunnen en oost europeese vrouwen die op zoek zijn naar een west europeese partner...
Zelfs bij e-mail adressen die niet gebruikt zijn voor webshops of websites maar slechts voor bijvoorbeeld je interne werk-email kom je na een tijdje in zo'n lijst terecht.
Laatst bewerkt:
Carkiller
Petrolhead
Mooi verhaal, ik bedoel dat alles te voorkomen geweest was met goede maatregelen.Dat heb je mis.
Dit soort sites geeft voornamelijk aan of je e-mail adres in een lijst voorkomt.
Afhankelijk van hoe oud je e-mail adres is kan daar best een hoop "ellende" op die websites boven komen wat allang geen relevante informatie meer bevat.
Het kan ook lauter het e-mail adres zijn wat ergens in een lijst staat.
En dat kan ook komen doordat er legaal wat doorverkocht is via een onbetrouwbare databroker vanuit ik noem maar wat, facebook of dpg media.
Dus ja het is vervelend als er iets recents staat, en dan moet je direct actie ondernemen door bijvoorbeeld een nieuw wachtwoord te gebruiken bij diverse websites waar je dat mail adres gebruikt. Maar het is niet zo dat je na maatregelen nog steeds dezelfde mate van vatbaar bent voor het feit dat je mail adres ergens op een lijst staat.
Veel van dat soort lijsten wordt gebruikt om phishingmails te sturen van afrikaanse prinsen, Banken waar je zelf geen klant van bent, vunzige webcam-opnemers die dat schijnbaar zonder webcam kunnen en oost europeese vrouwen die op zoek zijn naar een west europeese partner...
Zelfs bij e-mail adressen die niet gebruikt zijn voor webshops of websites maar slechts voor bijvoorbeeld je interne werk-email kom je na een tijdje in zo'n lijst terecht.
Ook in het verleden.
Ik heb alle sites bezocht die God verboden heeft, maar geen breach.
Het kan echt, als ik dan lees hoe voorzichtig mensen hier zijn dan is het zonde dat ze toch breaches hebben,
Misschien in het verleden minder voorzichtig, en dat ze nu geen gevaar meer lopen van oude dingen klopt natuurlijk.
Dus zeg gerust dat ik het mis heb, als je een keer bij mij thuis mee zou kijken zou je daar wellicht anders over denken.
JL86
Petrolhead
Interessant!
Wat bij mijn booking.com account dus gebeurde, ik kreeg een melding (e-mail) dat mijn account e-mailadres gegevens gewijzigd waren, dus ik log in en verander het weer naar de mijne en verander het paswoord weer. In totaal wellicht 5 min op een ander z’n e-mail adres (was 2 keer gewisseld, kon zien welke e-mail adressen).
Ik dacht oké prima op tijd gered niks gebeurd, paar maanden later zie ik dat mijn wallet & rewards leeg was, terwijl ik daar €103,- tegoed had staan. Die stond opeens op 0.
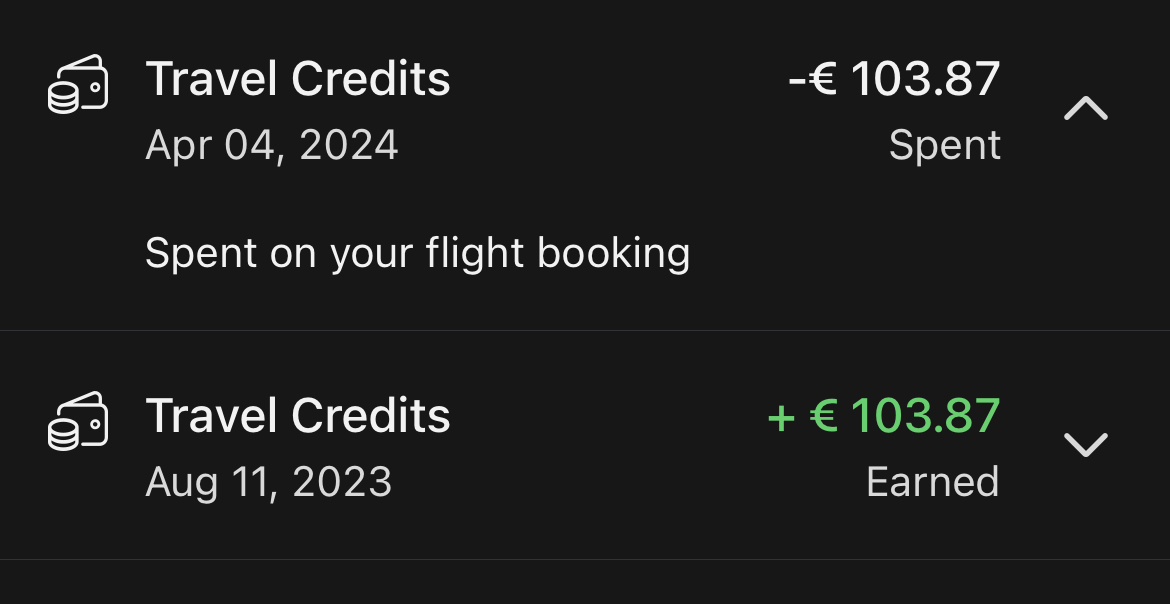
Ik kan dus in de wallet zien dat het uitgegeven is aan een vlucht. Maar hij staat niet tussen mijn boekingen. Zij hebben dus die bevestiging op hun e-mail adres gekregen en alles dus in minder dan 5 minuten georganiseerd…
Ik heb booking.com gecontacteerd, allemaal moeilijk, krijg ik het advies om met de vluchten afdelingen contact op te nemen, en een telefoon nummer in Amerika.
Dus heb gereageerd hebben jullie geen vluchten afdeling in Europa die mij verder kan helpen? Want nu betaal ik dadelijk 100,- aan belkosten om “wellicht” verder geholpen te worden… wat een shitty service!
Heb even m’n inner Karen geactiveerd en gezegd ben zelfs Genius level 3 met 24/7 bel service…. Waar is die bel service dan? Ja alleen als je wilt boeken lol. Can I speak to the manager…
Nou nee dus, einde verhaal! Maar hoe weten die gasten dat ik een wallet heb?!
Wat bij mijn booking.com account dus gebeurde, ik kreeg een melding (e-mail) dat mijn account e-mailadres gegevens gewijzigd waren, dus ik log in en verander het weer naar de mijne en verander het paswoord weer. In totaal wellicht 5 min op een ander z’n e-mail adres (was 2 keer gewisseld, kon zien welke e-mail adressen).
Ik dacht oké prima op tijd gered niks gebeurd, paar maanden later zie ik dat mijn wallet & rewards leeg was, terwijl ik daar €103,- tegoed had staan. Die stond opeens op 0.
Ik kan dus in de wallet zien dat het uitgegeven is aan een vlucht. Maar hij staat niet tussen mijn boekingen. Zij hebben dus die bevestiging op hun e-mail adres gekregen en alles dus in minder dan 5 minuten georganiseerd…
Ik heb booking.com gecontacteerd, allemaal moeilijk, krijg ik het advies om met de vluchten afdelingen contact op te nemen, en een telefoon nummer in Amerika.
Dus heb gereageerd hebben jullie geen vluchten afdeling in Europa die mij verder kan helpen? Want nu betaal ik dadelijk 100,- aan belkosten om “wellicht” verder geholpen te worden… wat een shitty service!
Heb even m’n inner Karen geactiveerd en gezegd ben zelfs Genius level 3 met 24/7 bel service…. Waar is die bel service dan? Ja alleen als je wilt boeken lol. Can I speak to the manager…
Nou nee dus, einde verhaal! Maar hoe weten die gasten dat ik een wallet heb?!
Carkiller
Petrolhead
Ziet er uit als interne fraude, bij het bedrijf zelf.Interessant!
Wat bij mijn booking.com account dus gebeurde, ik kreeg een melding (e-mail) dat mijn account e-mailadres gegevens gewijzigd waren, dus ik log in en verander het weer naar de mijne en verander het paswoord weer. In totaal wellicht 5 min op een ander z’n e-mail adres (was 2 keer gewisseld, kon zien welke e-mail adressen).
Ik dacht oké prima op tijd gered niks gebeurd, paar maanden later zie ik dat mijn wallet & rewards leeg was, terwijl ik daar €103,- tegoed had staan. Die stond opeens op 0.
Ik kan dus in de wallet zien dat het uitgegeven is aan een vlucht. Maar hij staat niet tussen mijn boekingen. Zij hebben dus die bevestiging op hun e-mail adres gekregen en alles dus in minder dan 5 minuten georganiseerd…
Ik heb booking.com gecontacteerd, allemaal moeilijk, krijg ik het advies om met de vluchten afdelingen contact op te nemen, en een telefoon nummer in Amerika.
Dus heb gereageerd hebben jullie geen vluchten afdeling in Europa die mij verder kan helpen? Want nu betaal ik dadelijk 100,- aan belkosten om “wellicht” verder geholpen te worden… wat een shitty service!
Heb even m’n inner Karen geactiveerd en gezegd ben zelfs Genius level 3 met 24/7 bel service…. Waar is die bel service dan? Ja alleen als je wilt boeken lol. Can I speak to the manager…
Nou nee dus, einde verhaal! Maar hoe weten die gasten dat ik een wallet heb?!
AutoWeter
Asfaltkampioen
Zelfs als je heel voorzichtig bent kan het gebeuren...Mooi verhaal, ik bedoel dat alles te voorkomen geweest was met goede maatregelen.
Ook in het verleden.
Ik heb alle sites bezocht die God verboden heeft, maar geen breach.
Het kan echt, als ik dan lees hoe voorzichtig mensen hier zijn dan is het zonde dat ze toch breaches hebben,
Misschien in het verleden minder voorzichtig, en dat ze nu geen gevaar meer lopen van oude dingen klopt natuurlijk.
Dus zeg gerust dat ik het mis heb, als je een keer bij mij thuis mee zou kijken zou je daar wellicht anders over denken.
Het komt ook zeer veel voor dat juist onvoorzichtigheid totaal geen effect heeft gehad...
Het is hetzelfde als de mensen die gevaarlijk en roekeloos rijden, vaak nooit een ongeval hebben veroorzaakt of meemaken.
Niet alles heeft te maken met je eigen gedrag...
Meestal is het gewoon pech hebben dat je net bij die webshop of dat bedrijf die gehackt is jou e-mail adres hebt gebruikt.
Wallet op booking? Als je ingelogd bent kun je dat toch gewoon zien lijkt me?
Daarom loggen ze juist in als ze gegevens hebben. Gebeurt vaak door bots of een hele hoop mensen die daar voor betaald worden om je te scammen. Hoeft niks intern te zijn geweest. Je bent geen specifiek target meestal, maar ze zien dat er wat te halen valt en daar maken ze gebruik van en weg zijn ze weer.
Maar klantenservice die niet voldoet zien we wel vaker bij grote corporaties... Ze leveren vaak snel wat je nodig hebt, maar o wee als het misgaat.... Dan zijn ze onbereikbaar.
Carkiller
Petrolhead
Eens dat het kan gebeuren als je voorzichtig ben, maar dan was je niet voorzichtig genoeg. Geluk telt misschien op de weg, maar niet in de wereld van het internet. Laat je gaten vallen, dan wordt daar gebruik van gemaakt. Zo simpel is het. De massa kan je inderdaad redden, dat je dan net geluk hebt. Ik neem dat risico liever niet.Zelfs als je heel voorzichtig bent kan het gebeuren...
Het komt ook zeer veel voor dat juist onvoorzichtigheid totaal geen effect heeft gehad...
Het is hetzelfde als de mensen die gevaarlijk en roekeloos rijden, vaak nooit een ongeval hebben veroorzaakt of meemaken.
Niet alles heeft te maken met je eigen gedrag...
Meestal is het gewoon pech hebben dat je net bij die webshop of dat bedrijf die gehackt is jou e-mail adres hebt gebruikt.
Wallet op booking? Als je ingelogd bent kun je dat toch gewoon zien lijkt me?
Daarom loggen ze juist in als ze gegevens hebben. Gebeurt vaak door bots of een hele hoop mensen die daar voor betaald worden om je te scammen. Hoeft niks intern te zijn geweest. Je bent geen specifiek target meestal, maar ze zien dat er wat te halen valt en daar maken ze gebruik van en weg zijn ze weer.
Maar klantenservice die niet voldoet zien we wel vaker bij grote corporaties... Ze leveren vaak snel wat je nodig hebt, maar o wee als het misgaat.... Dan zijn ze onbereikbaar.
AutoWeter
Asfaltkampioen
Nogmaals, het heeft niet alleen met voorzichtigheid te maken. Je kunt nog zo voorzichtig zijn of zelfs helemaal geen opening hebben om in zo'n lijst terecht te komen en nog terecht komen in een datalek volledig buiten jou schuld om...Eens dat het kan gebeuren als je voorzichtig ben, maar dan was je niet voorzichtig genoeg. Geluk telt misschien op de weg, maar niet in de wereld van het internet. Laat je gaten vallen, dan wordt daar gebruik van gemaakt. Zo simpel is het. De massa kan je inderdaad redden, dat je dan net geluk hebt. Ik neem dat risico liever niet.
Shit just happens all the time....
Je kunt er weinig zelf aan doen als een bedrijf jou gegevens op straat gooit... Want dat is het probleem he... Niet jij die onvoorzichtig bent. Maar een bedrijf dat jou gegevens niet goed beveiligd heeft.
Maargoed, misschien moeten we andere onderwerpen gaan aansnijden.
eeehm..... Heerlijk die koelte!
Laatst bewerkt:
Carkiller
Petrolhead
Waarom sta ik dan niet in die lijst? Je zou me echt tekort doen als je zegt dat ik alleen maar geluk gehad heb.
Spam/fishing mails krijg ik ook maar ik herken ze en gooi ze in de spam map.
"Nogmaals, het heeft niet alleen met voorzichtigheid te maken. Je kunt nog zo voorzichtig zijn of zelfs helemaal geen opening hebben om in zo'n lijst terecht te komen en nog terecht komen in een datalek volledig buiten jou schuld om..."
Oneens, met een VPN en de juiste bescherming is dit te voorkomen. Maar laten we het eens zijn om het oneens te zijn, dat is wat mij betreft prima.
AutoWeter
Asfaltkampioen
Simpel: Niet alle datalekken staan op die pwned website vermeld. Alleen degene die bekend zijn geworden...Waarom sta ik dan niet in die lijst?
En ja ook een beetje geluk hebben dat de bedrijven waar je ooit naar gemaild hebt, geen datalek hebben gehad of in elk geval geen bekende datalekken.
Maar ik heb je even per pm een scenario gestuurd. Anders blijft dit topic teveel hierover gaan.
Edit: sjit ben ik nou alweer de topickiller vandaag?
Laatst bewerkt: